Архив тегов: i-news

Mother-SCADA и её безопасность.

Всем привет.

Мы периодически изучаем состояние компьютерного мира «тыкая палочками» в разные его части, замеряя разные сетевые сенсоры и изучая «информационный шум». По этим и другим источникам мы оцениваем «температуру ситуации» и мониторим основные «группы риска». И что мы видим — об этом и рассказ.

Многим кажется, что наиболее болезненными точками цифрового мира являются домашние компьютеры, планшеты, мобильные телефоны и корпоративные сети — т.е. привычный нам компьютерный мир, домашний и/или рабочий. А вот и нет. Несмотря на то, что большинство кибер-атак совершаются именно в традиционном кибер-пространстве (кибер-шпионаж, мошенничество и т.п.) — главную угрозу представляют не они. Более всего следует опасаться атак на телекоммуникации (Интернет, мобильные сети) и на АСУ ТП (Автоматизированные системы управления технологическими процессами).

Исследования, проводимые в рамках проекта «Безопасная операционная система» показали низкий уровень «компьютерного иммунитета» у систем управления критически важной инфраструктурой. АСУ ТП, которые строятся на программном обеспечении и аппаратном компьютеризированном оборудовании, включая системы верхнеуровнего управления SCADA — они отвечают за работу технологических процессов в практически любой отрасли промышленности, энергетики, транспорта, средств массовой информации и так далее. Компьютерными системами управляется любой современный автомобиль, самолёт и поезд, каждая электростанция и система водоснабжения, каждый завод и даже многие современные здания (лифты, электро- и водоснабжение, пожарные системы). SCADA-системы незаметны – но от них напрямую зависит очень многое вокруг нас.

Увы — как и любые другие компьютерные системы, SCADA могут быть подвержены вирусным и хакерским атакам, что наглядно продемонстрировал червь Stuxnet в 2010 году. Посему защита критически важных систем стала одним из основных приоритетов стратегии компьютерной безопасности в большинстве развитых стран мира, а на кибер-атаки по критической инфраструктуре некоторые страны готовы ответить реальными военными действиями (если смогут найти страну-виновника). Ситуация накаляется.

Конечно же, мы тоже занимаемся проблематикой безопасности SCADA. На протяжении последних нескольких лет мы провели детальные исследования промышленных систем управления, сформировали основные принципы SCADA-безопасности, а также разработали прототип решения для гарантированной защиты SCADA от внешних вирусных угроз — на базе традиционного endpoint security и на безопасной платформе (secure OS). Готовых к употреблению продуктов пока ещё нет, но активные работы ведутся.

Так вот, в ходе очередного исследования SCADA-безопасности нас ждал большой-большой сюрприз – нам удалось обнаружить «Mother-SCADA», главнейшую промышленную систему в мире, от работы которой зависит буквально всё на Земле: от вкуса завтрака и размера ежегодного бонуса, до регулярности смены времён года и скорости передвижения солнца и звёзд по небу. А именно – мы нашли SCADA, управляющую технологическими процессами в Матрице!!!

Mother SCADA Admin Panel

Дальше: ищем специалистов! …

Ай-да-новости 17.01.2012

1. На первое – самое вкусное (и приятное!). Гартнер выкатил новую версию своего «Магического Квадрата» по защите эндпоинтов. Мы наконец-то вошли в секцию лидеров! Ура!


2. Кибервоенщина наращивает обороты. Израиль создаёт элитное хакерское подразделение.

3. Корпорация Фуджицу по заказу японского правительства разрабатывает некий супер-вирус для кибер-войны.

А теперь подробнее по пунктам…

Индо-скандал.

Если верить Интернету, то похоже назревает очередной нехилый шпионский скандал. А именно — чтобы выйти на мобильный рынок Индии компании BlackBerry, Nokia и Apple согласились на требование Индийского правительства и внедрили в свои индийские версии шпионскую «закладку».

Еще Индо-скандал.. . .

Полная SOPA.

// или почему мы решили выйти из Business Software Alliance (BSA).

Всем привет!

Тут недавно Штатонет (а что, есть же Рунет?) встал на уши по поводу нового закона по борьбе с пиратством. Звать его Stop Online Piracy Act — или просто SOPA. Комментарии на эту тему звучат вполне однозначно, например:  «These Idiots Are Coming For Your Internet».

Что это такое SOPA? Поддержка и развитие вполне актуальной темы – защита интеллектуальной собственности.  Дамы и господа, ну ведь это правильно же! Ну, нехорошо же воровать-то! Автор, а чаще целый коллектив, — они старались, ночи не спали – писали книгу, музыку сочиняли, снимали кино, софт творили и баги в софте тестировали – достойны ли они материального вознаграждения? Да или нет? Прежде чем ответить – подумайте, а вдруг тот же самый вопрос зададут про Вашу, уважаемый читатель, профессию… Ну?

Дальше: откуда у SOPA ноги растут и чем нам это грозит …

Что Винда-восемь нам готовит?

Вчера вечером (по МСК) в Анахайме началась микрософтовская конференция Build. Сам не этом мероприятии ни разу не был, ничего не видел, но злые языки нашептали, что  исторически это всегда было очередной болтовнёй о «тенденциях развития современного ИТ». Однако сейчас всё интереснее. Состоялся публичный анонс тестовой версии Windows 8 и разных других вкусностей от Микрософта.

А это уже весьма интересно и напрямую влияет на весь мир и наш бизнес в частности. К каждой новой Винде мы готовимся заранее, чтобы к моменту выпуска уже иметь оттестированный и готовый к употреблению продукт. (однажды в 1999м не успели по причине «танковая армия не пойдёт – танкист заболел», больше так не делаем). Посему направили на конференцию свой спецназ, который вот что оттуда телеграфирует.

Выступления транслируются тут, но не факт, что можно посмотреть. Akamai не выдержал, популярность Винды, количество запросов на скачивание – чисто задосили ресурс (привет ЖЖ!).

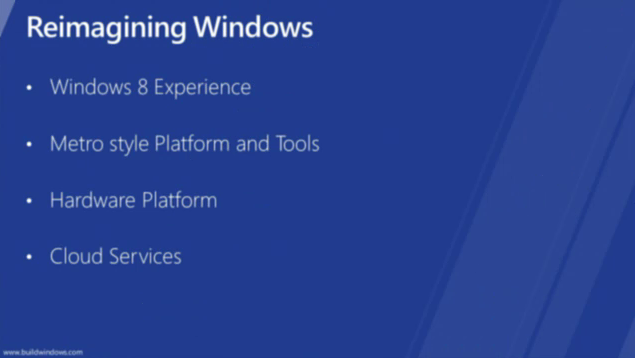
Первая keynote-презентация состояла из 4 частей:

Самое-самое главное — скорость, совместимость, многоплатформенность.

Дальше > … а также о безопасности

Суровые Челябинские хакеры.

Тут проскакивала маленькая незаметная новость, которая уже почти протухла — но новость забавная, не могу не отметиться по этому поводу.

Итак, некие голландские «эксперты» (подробности здесь) проанализировали зловредный трафик, который попал в их Инет-ловушки, определили географические источники зловредных сетевых пакетов, потом отсортировали улов по городам мира и разделили на население этих самых городов. В результате сих статистических махинаций они пришли к выводу, что городом с самой высокой концентрацией «зловредства на душу населения» является — … не поверите!

Читать дальшеСуровые Челябинские хакеры.

Мы делили апельсин…

— много нас, а он один.

Видео-прелюдия:

http://www.youtube.com/watch?v=IcoT_baZ6Sg

В начале июля произошло грандиозное событие — большие мальчики заокеанской IT-индустрии несколько дней «делили апельсин» — пакет из 6 тысяч(!!!) патентов обанкротившейся канадской компании Nortel. А патенты эти – ещё та вкуснятина: тут и беспроводные, и коммуникационные, и интернет, и полупроводниковые технологии. Страсти кипели несколько дней — в итоге «главный приз» достался компании Apple и примкнувшим к ней Ericsson, RIM, Sony, Microsoft и EMC. За патенты они все вместе выложили внушительную сумму — 4.5 миллиардов американских рублей. Не буду размазываться – читайте эпический триллер о ходе торгов здесь и вот здесь.

А теперь — самое интересное. Зачем Apple и прочей кампании, включая заклятых друзей Apple вроде Microsoft и RIM, выкладывать такую кучу бабла — по 750 тыс. зелёных за каждый патент? И почему главным оппонентом в патентном аукционе был Google?

Дальше > зачем делили апельсин?

Правильные кибер-парни всех стран — объединяйтесь!

Ура! Вот очередная хорошая новость.

То, о чём мы так много и долго говорили и объясняли начинает приобретать очертания. В Лондоне объявили (http://www.bbc.co.uk/news/technology-14032989) о создании International Cyber Security Protection Alliance (ICSPA) — международной некоммерческой организации, которая объединит «правительства, международный бизнес и правоохранительные органы, включая Европол». Цель проста: побороть национальные предрассудки, объединить местечковые усилия и бороться с киберпреступностью на глобальном уровне. Сообща.

Читать дальшеПравильные кибер-парни всех стран — объединяйтесь!

Ай-да-новости из Китая.

1. Китай создал армейское элитное кибер-подразделение «Cyber Blue Team». http://www.channel4.com/news/china-admits-cyber-warfare-unit

2. Интернет-цензура в Китае станет еще более жёсткой. http://news.xinhuanet.com/english2010/china/2011-05/04/c_13857911.htm

3. Злостно хакнут веб-сайт Демократической Партии Гонконга. Некоторое время назад сайт раздавал малвару. https://securelist.com/democratic-party-of-hong-kong-website-compromised-and-serving-spyware/30644/

—
Дополнение. Опять пришло приглашение на новоявленную IT-выставку, посвященную кибер-вооружениям. О как! Подробнее здесь: http://privatefencer.livejournal.com/1930.html

Читать дальшеАй-да-новости из Китая.

ВХС или Военно-Хакерские Силы.

Всем привет!
Прискакало интересное приглашение на онлайн-конференцию по кибер-вооружениям. Забавно.. Т.е. в США и Канаде этим не только занимаются на полном серьёзе — но уже и не скрывают этого. Добро пожаловать в эпоху кибер-войн! Очевидно, что приглашение пришло по ошибке — очень сомневаюсь, что они допустят к участию Российскую компанию :)

Заодно хорошая новость для будущих призывников — откосить можно будет на кибер-фронте :)

И спасибо Т.Т. за информацию. Заодно я его убедил сделать по этому поводу свой первый пост — с чем его и поздравляю! Текст, кстати, хороший получился. Читать здесь: http://privatefencer.livejournal.com/1297.html

// Может, это и очередная интернет-разводка — но я вполне допускаю, что это может происходить и на самом деле.